
Nur Lesezugriff
Ein WooCommerce-Schlüssel mit Schreibrecht und ein vollständiger Stripe-Geheimschlüssel werden beim Verbinden abgelehnt.
Sicherheit und Datenschutz
Sie sollen einem Monitoring-Dienst Zugriff auf Ihren Shop und Ihre Zahlungskonten geben. Diese Seite zeigt genau, was Business Watchdog liest, was es nie tut und wie es Ihre Daten schützt — mit Screenshots aus dem echten Produkt und den genauen Berechtigungslisten.
Sie sind im Dienst eingebaut, nicht nur aufgeschrieben: Wo eine Plattform es erlaubt, lehnt der Dienst Zugriff ab, der weiter geht als nötig.
Ein WooCommerce-Schlüssel mit Schreibrecht und ein vollständiger Stripe-Geheimschlüssel werden beim Verbinden abgelehnt.
Namen, Adressen, E-Mail-Adressen, Telefonnummern und Bestellpositionen Ihrer Kunden werden nicht abgefragt.
Sie geben nie ein Admin-Passwort weiter. Schlüssel werden verschlüsselt gespeichert; nach dem Speichern sind nur ihre letzten Zeichen sichtbar.
Server und verschlüsselte Backups stehen in Deutschland. Ihre Shopdaten verarbeiten wir als Auftragsverarbeiter nach Art. 28 DSGVO.
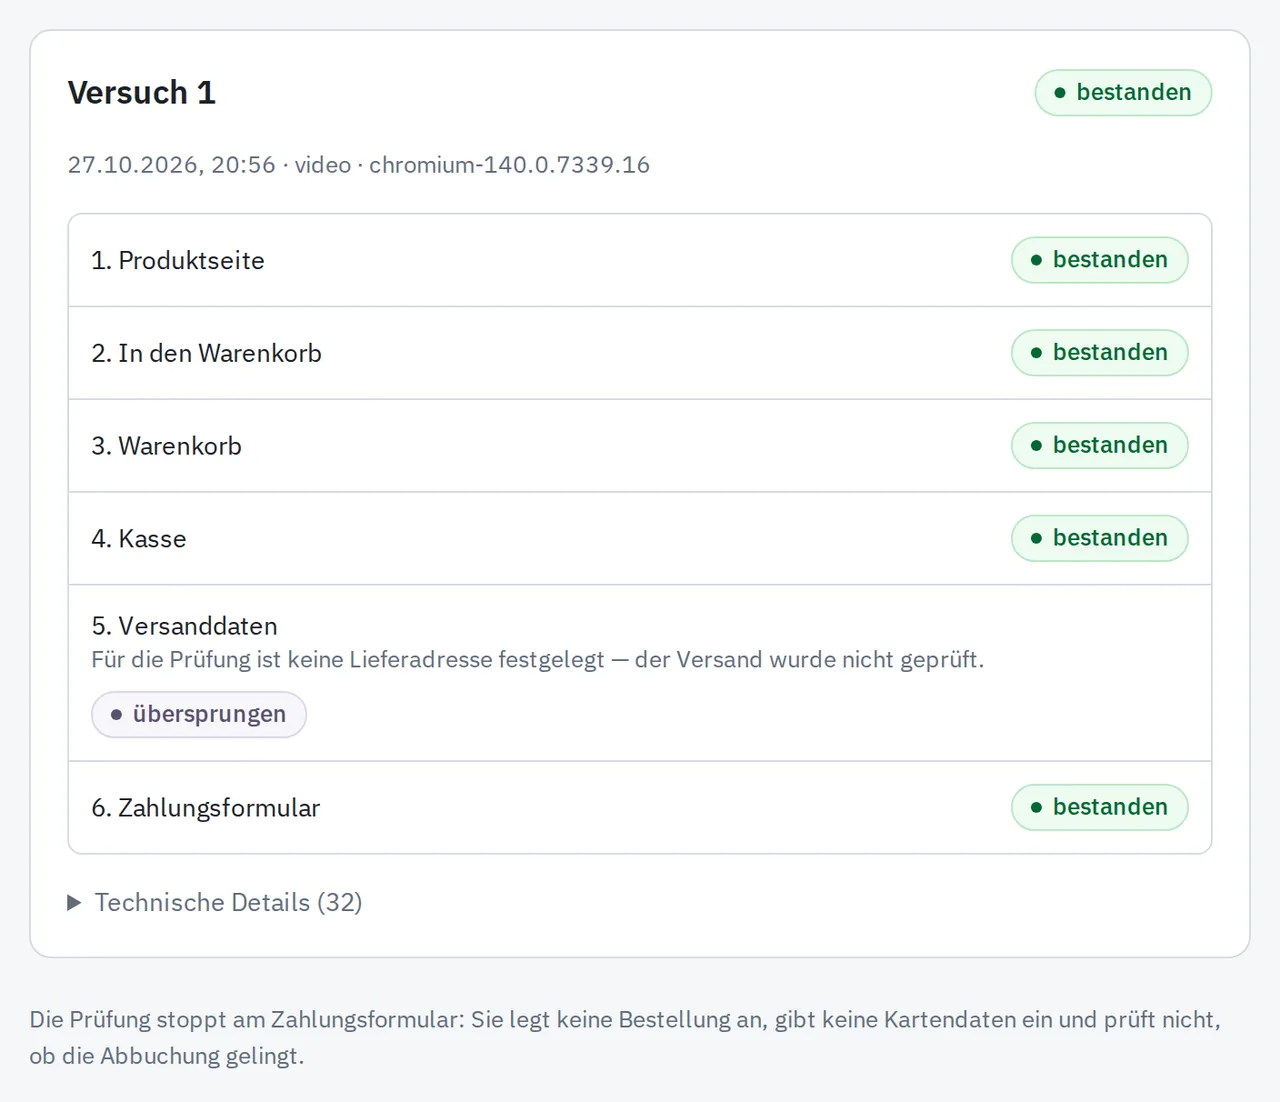
Die Checkout-Prüfung stoppt am Zahlungsformular. Sie bestellt nie und gibt nie Kartendaten ein.
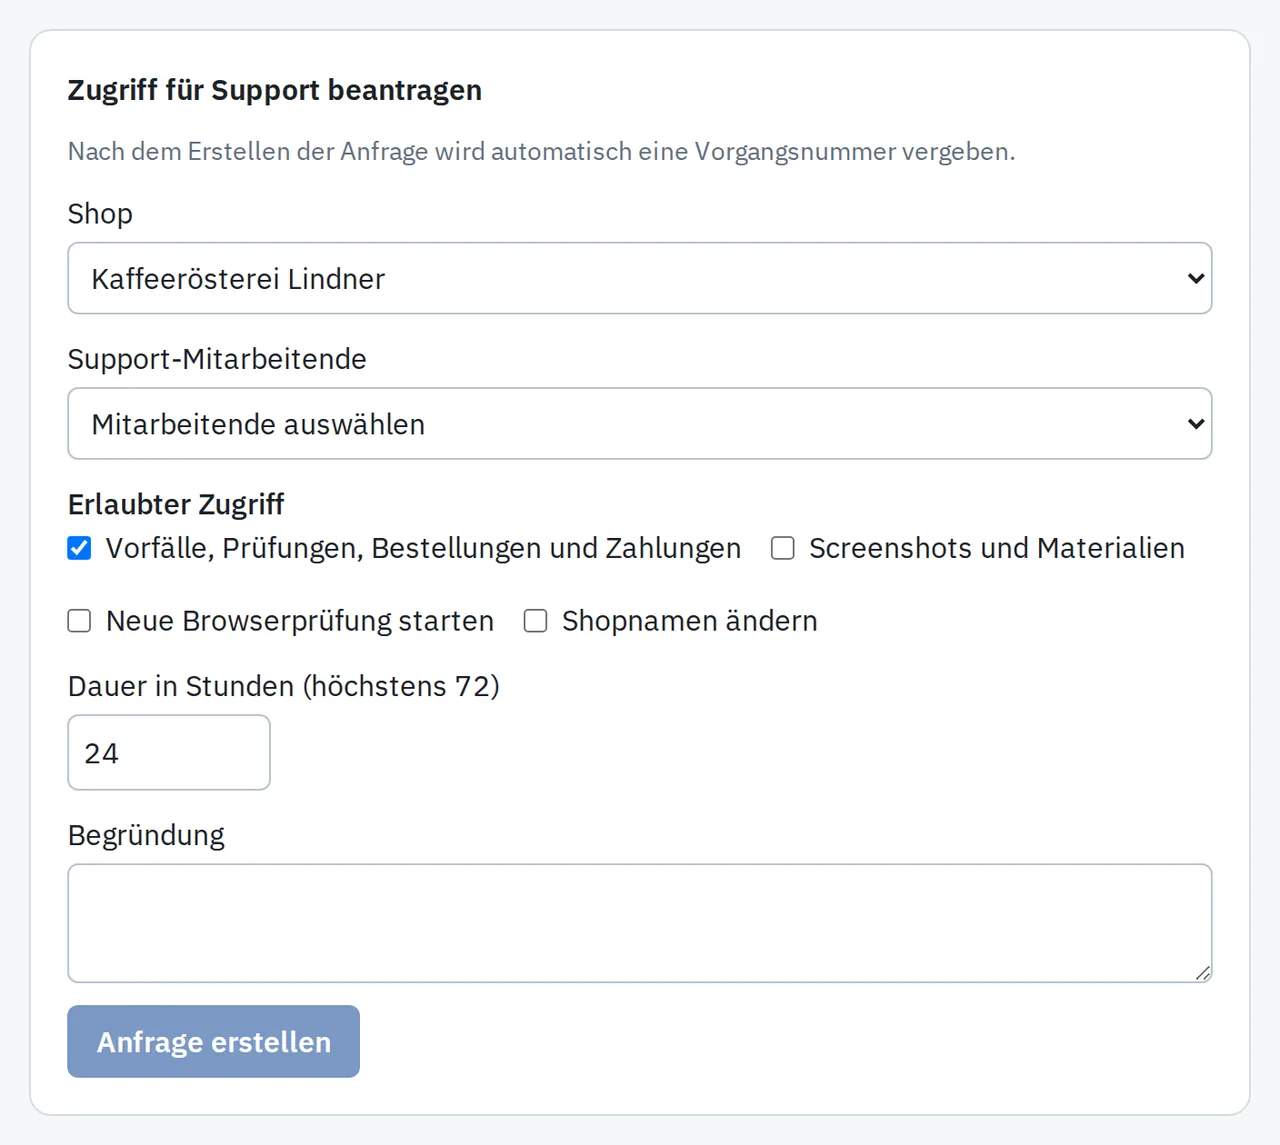
Schlüssel widerrufen, Plugin mit einem Klick stoppen oder Organisation löschen — jederzeit.
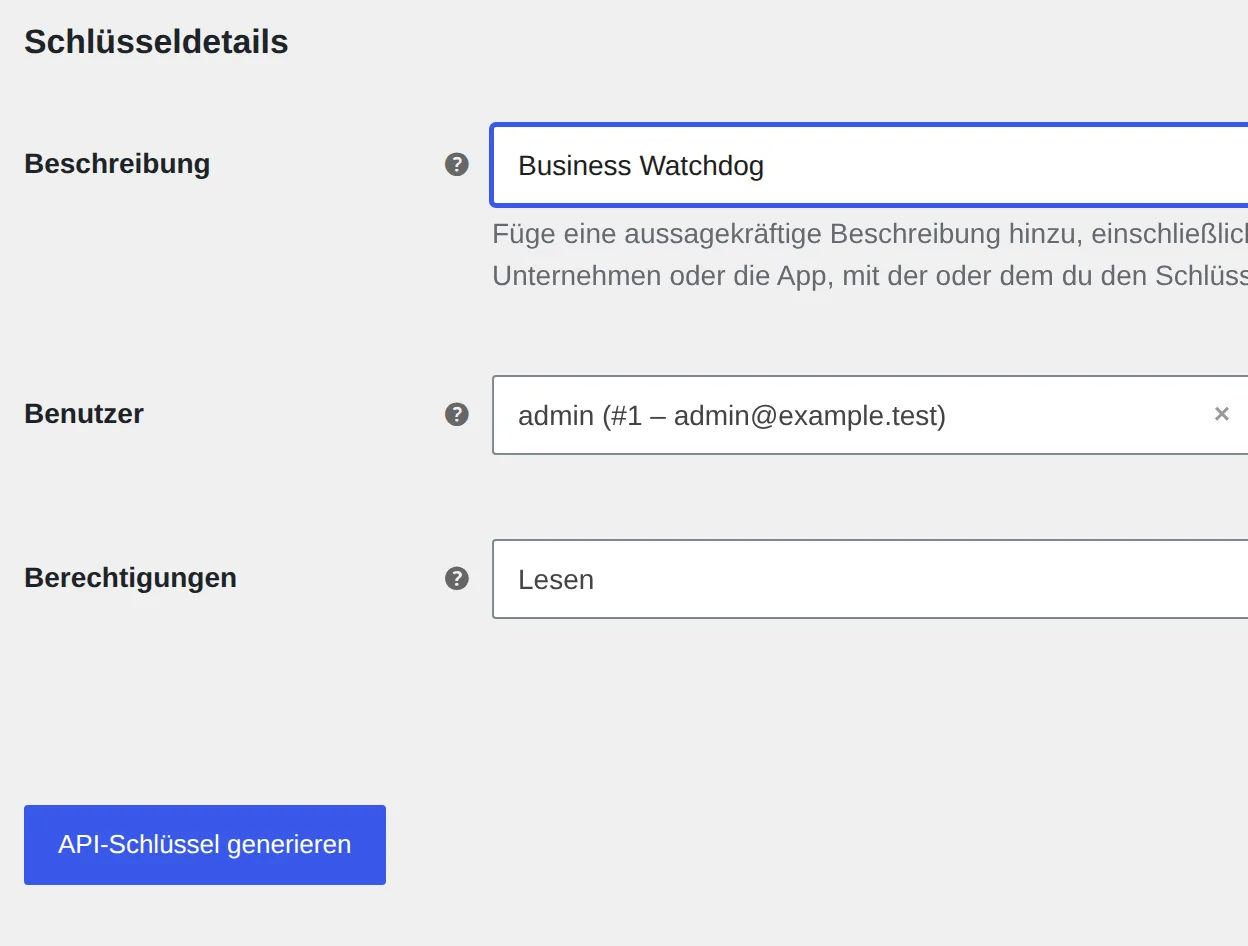
Sie legen den Schlüssel selbst in WooCommerce an und wählen die Berechtigung. Business Watchdog prüft sie beim Verbinden.
Die einzigen Anfragen an Ihren Shop
GET /wp-json/wc/v3
GET /wp-json/wc/v3/orders
GET /wp-json/wc/v3/orders/{id}/refunds
GET /wp-json/wc/v3/webhooks
Abgefragte Bestellfelder (_fields)
id, number, status, currency, total,
payment_method, payment_method_title,
transaction_id, order_key, created_via,
date_created_gmt, date_modified_gmt,
date_paid_gmt, refunds, meta_data
WooCommerce kann keine einzelnen Meta-Schlüssel liefern. Aus meta_data behält der Dienst deshalb nur Zahlungsreferenzen (Zahlungsmodus, Erstattungs-ID des Anbieters) und verwirft alles andere sofort.
In Stripe können Sie einen eingeschränkten Schlüssel anlegen, der nichts anderes kann als lesen. Nur diese Art Schlüssel akzeptiert Business Watchdog.
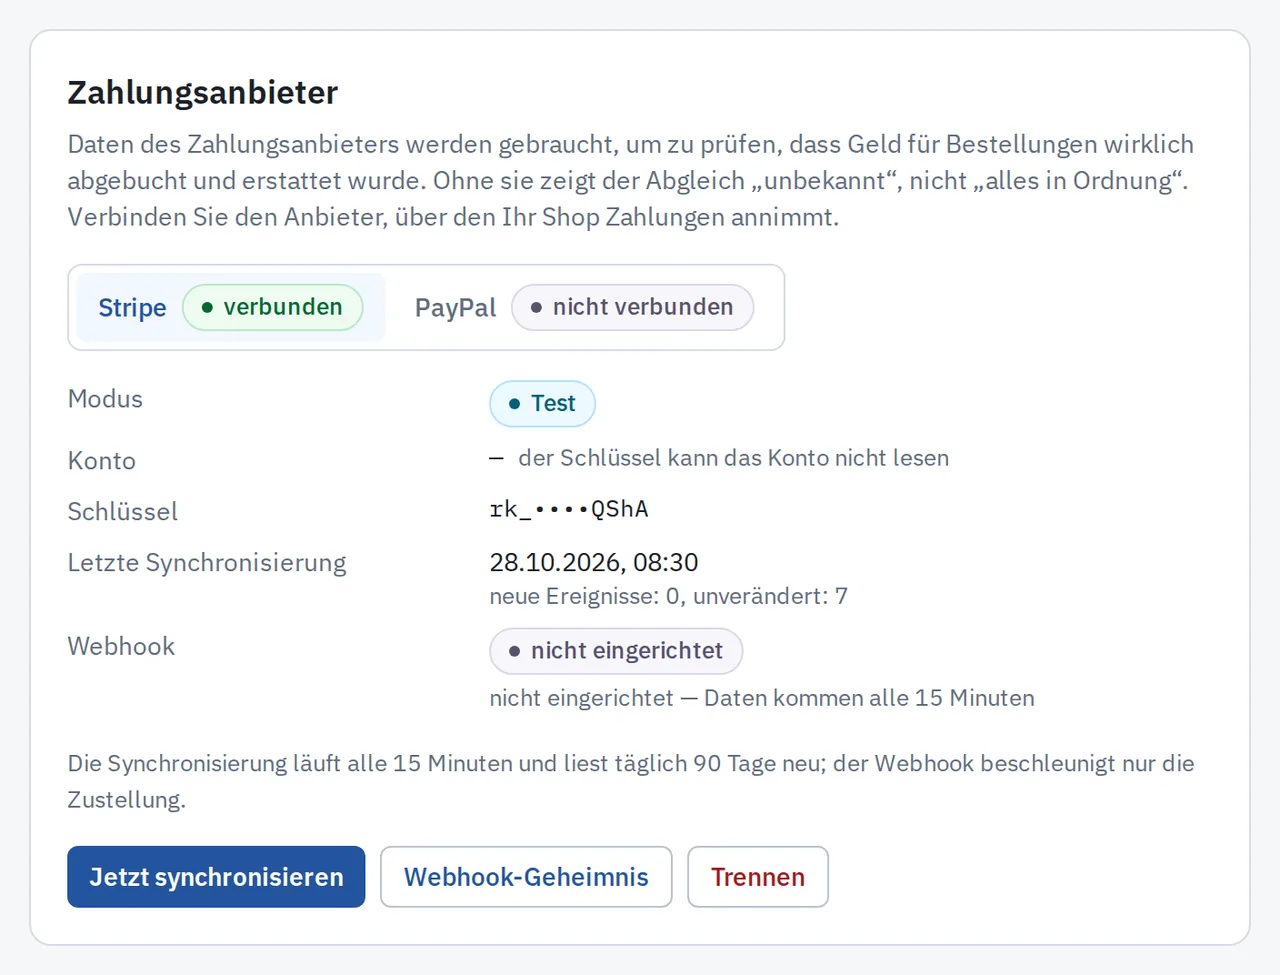
rk_…), sichtbar nur mit seinen letzten Zeichen.sk_…) wird mit der Meldung abgelehnt: «Angenommen wird nur ein eingeschränkter Schlüssel mit Lesezugriff (rk_…)».Berechtigungen des eingeschränkten Schlüssels
Payment Intents     Read
Charges             Read
Refunds             Read
Disputes            Read   optional
Balance             Read   optional, für Gebühren
Account             Read   optional
Webhook Endpoints   Read   optional
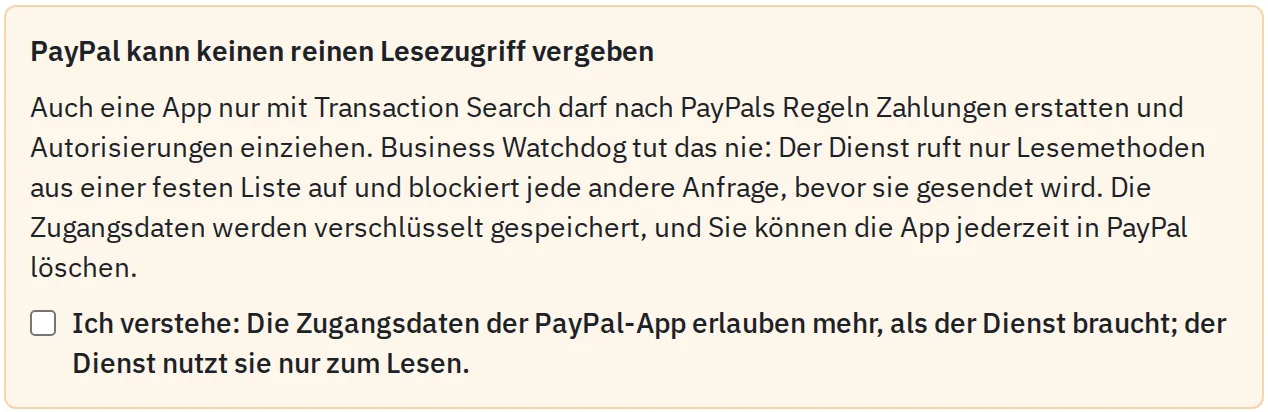
Alles andere NoneNach PayPals Regeln darf selbst eine App nur mit Transaction Search auch Zahlungen erstatten. Business Watchdog tut das nie: Es ruft nur Lesemethoden aus einer festen Liste auf und blockiert jede andere Anfrage, bevor sie gesendet wird. Das Dashboard zeigt diesen Hinweis vor dem Verbinden, und Sie bestätigen ihn.
Die einzigen PayPal-Methoden, die der Dienst aufruft
POST /v1/oauth2/token          Anmeldung
GET  /v1/reporting/transactions
GET  /v2/checkout/orders/{id}
GET  /v2/payments/captures/{id}
GET  /v2/payments/refunds/{id}
GET  /v2/payments/authorizations/{id}
GET  /v1/customer/disputes      optional
GET  /v1/customer/disputes/{id} optional
GET  /v1/notifications/webhooks
POST /v1/notifications/verify-webhook-signature
Die beiden POST-Anfragen melden nur an und prüfen, ob ein Webhook wirklich von PayPal kommt. Die Zugangsdaten werden verschlüsselt gespeichert, und Sie können die App jederzeit in PayPal löschen.
Vor der Installation der Business Watchdog App zeigt Shopware Ihnen ihre Berechtigungen — es sind ausschließlich Leserechte. Für den Integrationsschlüssel legen Sie eine Rolle an, die Bestellungen nur ansehen darf.
Berechtigungen der App (manifest.xml)
<permissions>
    <read>order</read>
    <read>order_transaction</read>
    <read>order_transaction_capture</read>
    <read>order_transaction_capture_refund</read>
    <read>currency</read>
    <read>payment_method</read>
    <read>state_machine</read>
    <read>state_machine_state</read>
</permissions>POST /api/oauth/token
POST /api/search/order
POST /api/search-ids/order
POST /api/search/custom-entity-bw-checkout-report
POST /api/_action/sync nur eigene Datensätze der AppEhrlich gesagt: Shopware erlaubt selbst einer Rolle «nur ansehen», Bestell-, Zahlungs- und Lieferstatus zu ändern. Der Dienst sendet solche Anfragen nie — sie stehen nicht auf der Liste oben.
Das Plugin ist nicht nötig — ein Schlüssel mit Leserecht genügt. Es bringt sofortige Aktualisierungen und Zählungen der Zahlungsversuche. Es ist im Plugin-Verzeichnis von WordPress.org veröffentlicht und wurde vom Plugin-Team von WordPress.org geprüft.
Ein Browser geht Ihren Shop wie ein Kunde durch — Produkt, Warenkorb, Kasse — und stoppt am Zahlungsformular.
Kurze Aufbewahrung, Verschlüsselung und Zugriff nur mit Ihrer Freigabe.
Ja. Wir verarbeiten die Daten Ihrer Shops in Ihrem Auftrag als Auftragsverarbeiter nach Art. 28 DSGVO. Die Regelungen zur Auftragsverarbeitung sind Teil unserer Nutzungsbedingungen (Abschnitt 15).
Auf Servern in Deutschland, mit täglichen verschlüsselten Backups, die ebenfalls in Deutschland liegen. Einzelheiten, auch von wo aus der Dienst betrieben wird, finden Sie in der Datenschutzerklärung.
Contabo GmbH betreibt die Server und Backups. Paddle wickelt die Abo-Zahlungen als eigener Verantwortlicher ab. Telegram erhält Meldungstexte nur, wenn Sie einen Telegram-Chat verbinden.
Das Beobachtungsskript setzt keine Cookies, speichert nichts auf dem Gerät und erhebt keine personenbezogenen Daten Ihrer Kunden. Im Dashboard finden Sie einen fertigen Absatz für Ihre Datenschutzerklärung und eine Vorlage für die Interessenabwägung. Bitte prüfen Sie diese mit Ihrer eigenen Rechtsberatung.
Bestellverlauf je nach Tarif 90, 180 oder 365 Tage, Screenshots der Prüfungen 30 Tage, Kontodaten bis 30 Tage nach Schließung des Kontos.
Ja. Wenn Sie Ihre Organisation löschen, werden ihre Kontodaten innerhalb von 30 Tagen entfernt, sofern keine gesetzliche Aufbewahrungspflicht gilt. Widerrufene Schlüssel stoppen neue Daten sofort.
Prüfen Sie den öffentlichen Weg zu Ihrer Kasse kostenlos und ohne Anmeldung oder sehen Sie sich die Videos in einer Minute aus einem Testshop an.